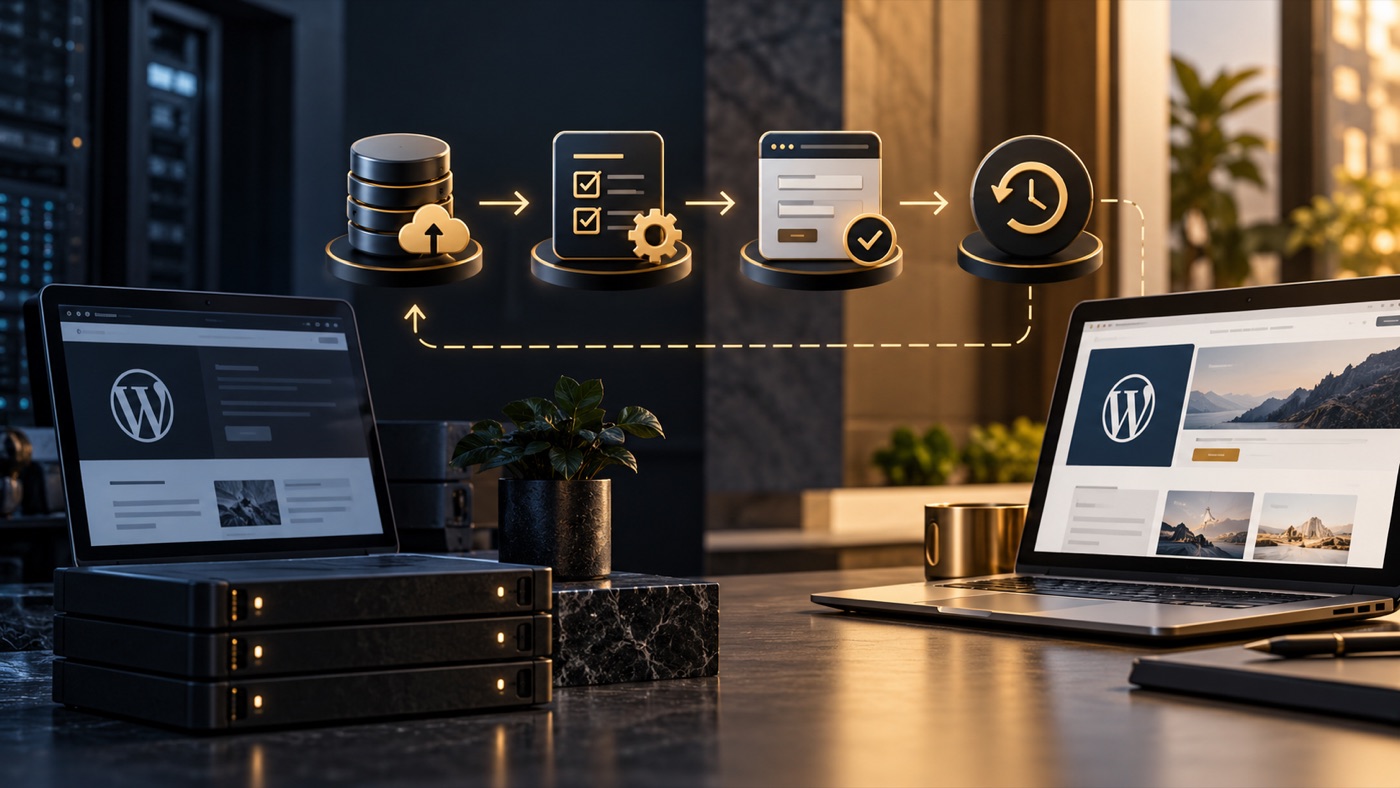
Atualizações corrigem falhas e melhoram compatibilidade, mas também podem mudar o comportamento de temas e plugins. Deixar tudo parado é arriscado; atualizar sem teste também. O suporte WordPress precisa tratar atualização como uma mudança controlada.
Antes da mudança
Faça inventário de versões, funcionalidades críticas e integrações. Garanta backup dos arquivos e do banco, com restauração conhecida. Verifique se há ambiente de teste e se o horário escolhido reduz impacto. Em lojas e portais, valide checkout, busca, publicação e acesso administrativo conforme o caso.
Depois da mudança
- Abra páginas principais no celular e no computador.
- Envie formulário de teste e confirme o recebimento.
- Verifique erros no servidor e no navegador.
- Registre versões atualizadas e pendências.
- Reverta ou isole o componente quando uma falha crítica aparecer.
Segurança é rotina
Além de atualizar, revise contas administrativas, autenticação, permissões, backups e serviços externos. Nenhum plugin isolado substitui essas práticas. Um pacote de manutenção e suporte deve deixar claro o tempo de resposta e o processo para incidentes. Isso ajuda a empresa a saber o que esperar quando o site passa por uma falha real.
Prepare o ambiente antes da atualização
Confirme backup recuperável, acessos necessários, versões de PHP e WordPress e compatibilidade declarada dos componentes. Identifique funções críticas para testar logo depois: login, formulário, pagamento, área de membros ou publicação. Faça inventário de usuários administradores e retire privilégios que não são mais necessários. Uma atualização com correção de segurança pode ser urgente, mas urgência não dispensa plano de retorno. Em sites com tráfego ou operação importantes, combine uma janela adequada e avise quem depende do sistema.
Atualize em etapas e teste o caminho completo
Uma mudança por vez facilita encontrar a causa de uma falha. Se o ambiente permite homologação, reproduza ali as jornadas críticas antes da produção. Após a atualização, não se limite à página inicial: envie formulário, abra páginas internas, verifique imagens, autenticação e integrações. Confira logs de erro e alertas de monitoramento. Se algo falhar, compare com o estado anterior e decida entre correção pontual e reversão. Documente a decisão para que a próxima manutenção não comece do zero.
Se ocorrer incidente, contenha e investigue
Um site alterado indevidamente ou com comportamento suspeito exige preservar evidências e limitar acessos comprometidos. Trocar senhas sem identificar uma vulnerabilidade ativa pode não resolver. Verifique contas, arquivos modificados, plugins, tema, tarefas agendadas e registros da hospedagem. Em casos com dados pessoais, avalie impacto e obrigações aplicáveis com apoio adequado. Só restaure um backup depois de entender se ele também contém o problema. A comunicação deve informar fatos conhecidos e próximos passos, sem prometer uma causa antes da análise.
Fortaleça a rotina depois da correção
Ative autenticação forte quando disponível, revise permissões, remova componentes sem uso e mantenha atualizações controladas. Acompanhe certificado, disponibilidade e tentativas anormais de acesso. Teste restauração periodicamente e limite acesso ao painel por necessidade. Segurança não é uma ação única nem um selo de plugin; ela depende de hospedagem, dispositivos da equipe, processos de publicação e integrações. Um registro de incidentes e quase falhas ajuda a ajustar prioridades de manutenção com base em evidência.
Perguntas frequentes sobre segurança WordPress
Atualizar tudo imediatamente é sempre melhor? Corrigir falhas conhecidas tem prioridade, mas cada mudança deve ser testada e ter possibilidade de retorno. Um plugin de segurança resolve sozinho? Não; ele é apenas uma camada. Como saber se o backup funciona? Restaurando em ambiente separado e verificando dados e funcionalidades. Quem cuida da hospedagem? A divisão entre agência, cliente e provedor deve estar explícita no contrato de suporte. Isso acelera resposta quando ocorre um problema.
Lista de conferência após mudança sensível
Depois de atualizar um plugin de formulário, envie uma mensagem de teste e confirme o recebimento na caixa prevista, inclusive a resposta automática se houver. Verifique validação de campos, proteção contra spam e registro do pedido no sistema. Para uma loja, simule compra em ambiente apropriado e confira cálculo, pagamento e e-mail. Observe logs por algum tempo após a implantação. Uma página que abre normalmente não comprova que o fluxo comercial continua funcionando. Registre resultados para comparar com a próxima atualização.
Se uma falha surgir, reúna horário e evidências antes de reverter. Uma reversão pode ser necessária, mas também pode reintroduzir vulnerabilidade corrigida pela versão nova; avalie alternativas e exposição. Comunique ao cliente o impacto real e a medida temporária. Depois, atualize o roteiro de testes para incluir o caminho que falhou. Segurança e suporte se encontram nessa disciplina: corrigir riscos conhecidos sem perder de vista a função que o site presta às pessoas.
O plano de suporte deve prever quem decide por uma reversão e como o cliente será avisado. Em incidentes críticos, esperar autorização de uma pessoa indisponível pode ampliar o impacto. Combine previamente limites de atuação e contatos alternativos. Com esse acordo, a equipe age com rapidez e consegue explicar o que foi feito.